
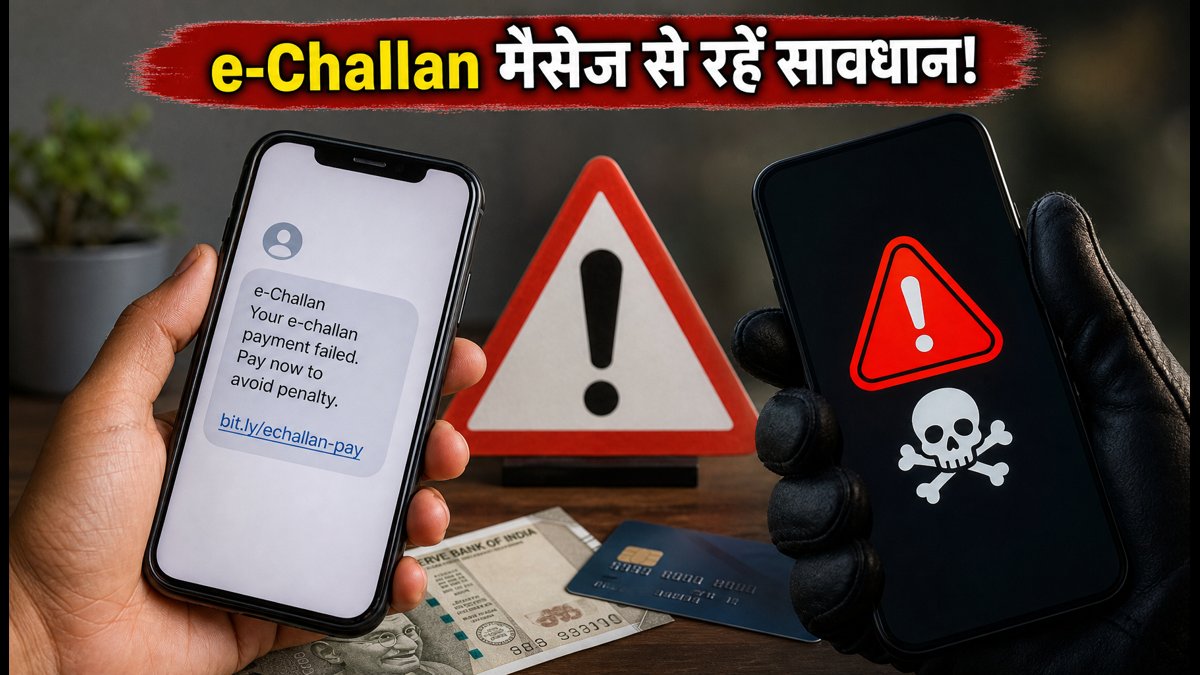
e-Challan के नाम पर खतरनाक स्कैम: फोन में घुसकर बैंक अकाउंट खाली कर रहा नया मैलवेयर
6 सितंबर को कंप्यूटर इमरजेंसी रिस्पांस टीम (CERT-In) ने एक खतरनाक एंड्रॉइड मैलवेयर कैंपेन को लेकर अलर्ट जारी किया है। साइबर ठग लोगों को फर्जी e-Challan या RTO के नाम से मैसेज भेजकर मैलवेयर वाले लिंक पर क्लिक करा रहे हैं। ये ऐप्स ट्रैफिक विभाग के ऑफिशियल टूल होने का नाटक करते हैं और भारतीय यूज़र्स को निशाना बना रहे हैं। फोन में इंस्टॉल होते ही ये ऐप वन टाइम पासवर्ड (OTP) और बैंकिंग डिटेल्स चुरा लेते हैं। CERT-In ने इस पूरे फ्रॉड का खुलासा करते हुए तुरंत सावधान रहने की सलाह दी है।
इस स्कैम में पीड़ित के पास गाड़ी का नया चालान कटने का मैसेज आता है, जिसमें चालान देखने के लिए ऐप डाउनलोड करने को कहा जाता है। लिंक पर क्लिक करते ही ‘RTO Challan.apk’ या ‘MParivahan.apk’ नाम का एक ड्रॉपर फोन में डाउनलोड हो जाता है। जैसे ही यूज़र ‘Install Update’ पर टैप करता है, असली मैलवेयर फोन में घुस जाता है और अपना ऐप आइकन छिपा लेता है। इसके बाद यह एसएमएस, कॉल, बैकग्राउंड रन और एक्सेसिबिलिटी जैसी कई खतरनाक परमिशन मांगता है। कुछ वेरिएंट्स आपके फोन के इंटरनेट ट्रैफिक पर नजर रखने के लिए VPN भी सेट कर देते हैं। फिर यह ऐप चुपके से आपके ओटीपी इंटरसेप्ट करता है और फर्जी बैंकिंग स्क्रीन दिखाकर पैसे उड़ा लेता है।

फर्जी e‑Challan/RTO एंड्रॉइड मैलवेयर पर CERT-In का अलर्ट
अगर आपने गलती से इस लिंक पर क्लिक कर दिया है या ऐप इंस्टॉल कर लिया है, तो नुकसान से बचने के लिए तुरंत ये कदम उठाएं। सबसे पहले फोन का इंटरनेट बंद करें, संदिग्ध ऐप्स को अनइंस्टॉल करें और किसी भरोसेमंद एंटीवायरस से फोन स्कैन करें। अपने बैंकिंग पासवर्ड और यूपीआई (UPI) पिन को तुरंत बदलें। हालिया बैंक स्टेटमेंट चेक करें और किसी भी संदिग्ध ट्रांजेक्शन को रोकने के लिए अपने बैंक को अलर्ट करें। साइबर हेल्पलाइन नंबर 1930 पर कॉल करें और नेशनल साइबरक्राइम रिपोर्टिंग पोर्टल पर शिकायत दर्ज कराएं। CERT-In इन कदमों को तुरंत उठाने और बिना देरी किए रिपोर्ट करने की सलाह देता है।
WhatsApp और SMS लिंक के जरिए कैसे फैल रहा है फर्जी e‑Challan/RTO APK?
यह फ्रॉड व्हाट्सएप या एसएमएस पर चालान की रसीद बनकर भेजे जा रहे फर्जी लिंक्स के जरिए फैल रहा है। मैसेज या किसी अनजान वेबसाइट से भेजे गए किसी भी APK को फोन में कभी भी साइडलोड या इंस्टॉल न करें। अपने फोन में ‘Install from Unknown Sources’ ऑप्शन को बंद रखें और ‘Google Play Protect’ को हमेशा ऑन रखें। किसी भी अनजान ऐप को एक्सेसिबिलिटी परमिशन न दें और न ही अस्पष्ट परमिशन रिक्वेस्ट को स्वीकार करें। चालान की सही जानकारी के लिए हमेशा ब्राउजर में echallan.parivahan.gov.in या अपनी राज्य पुलिस की आधिकारिक वेबसाइट खुद टाइप करके ही चेक करें।
सुरक्षित तरीके से e‑Challan कैसे चेक करें और फ्रॉड की रिपोर्ट कहां करें (1930/NCRP)
| क्या करें (Do) | क्या न करें (Don’t) |
|---|---|
| आधिकारिक पोर्टल खुद ब्राउजर में टाइप करें। | शॉर्ट किए गए या फॉरवर्डेड लिंक्स पर क्लिक न करें। |
| परिवहन या राज्य ट्रैफिक पुलिस की साइट पर चालान जांचें। | मैसेज से मिले किसी भी APK फाइल को इंस्टॉल न करें। |
| हेल्पलाइन 1930 पर कॉल करें और cybercrime.gov.in पर रिपोर्ट दर्ज करें। | पैसे कट जाने पर रिपोर्ट करने में बिल्कुल देरी न करें। |
| ऐप्स की परमिशन चेक करें और संदिग्ध एक्सेस तुरंत हटाएं। | अज्ञात ऐप्स के लिए एक्सेसिबिलिटी (Accessibility) ऑन न करें। |
इस साइबर अटैक से बचने का सबसे आसान तरीका है कि थोड़ी जल्दबाजी न दिखाएं और पहले जांच-परख करें। चालान सिर्फ परिवहन पोर्टल या अपनी स्थानीय पुलिस की वेबसाइट पर ही चेक करें। मैसेज में आए किसी भी APK लिंक से दूर रहें, भले ही उस पर सरकारी लोगो लगा क्यों न हो। अपने फैमिली और दोस्तों के व्हाट्सएप ग्रुप्स में भी यह अलर्ट शेयर करें ताकि वे साइबर ठगी से बच सकें। अगर मन में थोड़ा भी संदेह हो, तो क्लिक करने या भुगतान करने से पहले 1930 पर कॉल करके जानकारी जरूर लें।